Vishing – jak rozpoznać oszustwo telefoniczne podszywające się pod bank?
Vishing, czyli głosowa forma phishingu, to obecnie jedno z najniebezpieczniejszych zagrożeń w polskim sektorze finansowym. Cyberprzestępcy nie polegają już wyłącznie na złośliwych linkach wysyłanych w wiadomościach SMS, lecz wykorzystują zaawansowaną socjotechnikę połączoną z manipulacją techniczną, aby dzwonić bezpośrednio do ofiar jako rzekomi pracownicy banku. Zrozumienie mechanizmów tego oszustwa jest kluczowe dla ochrony własnych oszczędności.
Co to jest vishing i dlaczego numer z banku na ekranie kłamie?
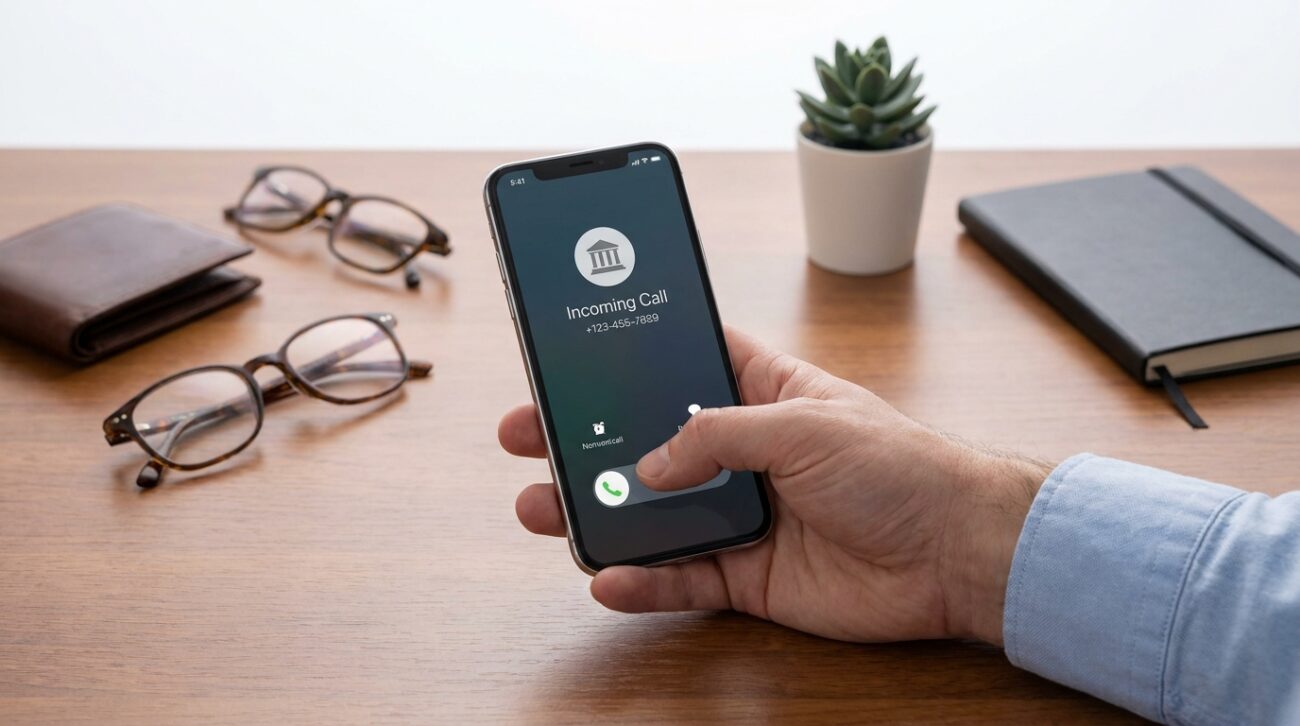
Numer telefonu wyświetlający się na ekranie smartfona nie stanowi dowodu na prawdziwą tożsamość osoby dzwoniącej. Oszuści rzadko dzwonią z losowych, nieznanych ciągów cyfr, ponieważ wiedzą, że wzbudza to natychmiastową podejrzliwość. Zamiast tego stosują technikę znaną jako CLI Spoofing (Caller Line Identification Spoofing). Jest to techniczne określenie na fałszowanie identyfikatora dzwoniącego, które pozwala przestępcom wyświetlić na Twoim urządzeniu oficjalny numer infolinii dowolnego banku, a nawet jego tekstową nazwę.
Aby zrealizować ten cel, grupy przestępcze masowo wykorzystują zagraniczne bramki VoIP (Voice over IP). Pozwalają one na ręczne nadpisanie danych osoby dzwoniącej w protokole telekomunikacyjnym przed zestawieniem połączenia. Z tego powodu ofiara, która sprawdza numer w internecie lub ma go zapisanego w kontaktach, jest przekonana, że rozmawia z faktycznym działem bezpieczeństwa swojej instytucji finansowej.
Jak przebiega schemat oszustwa na pracownika banku?
Każdy udany atak vishingowy opiera się na precyzyjnie wyreżyserowanym scenariuszu emocjonalnym. Celem przestępcy jest wyłączenie u ofiary logicznego myślenia poprzez wywołanie silnego stresu, a następnie podanie rzekomego „koła ratunkowego”. Urząd Komisji Nadzoru Finansowego (UKNF) regularnie ostrzega przed tym zjawiskiem, analizując krok po kroku schematy działania oszustów [Źródło 1].
Anatomia manipulacji: od paniki do utraty środków
Typowa rozmowa, podczas której realizowany jest vishing, przebiega według ściśle określonego algorytmu:
- Wzbudzenie fałszywego poczucia zagrożenia: Oszust informuje, że właśnie w tej chwili realizowany jest podejrzany przelew z konta ofiary lub ktoś usiłuje zaciągnąć szybką pożyczkę na jej nazwisko (często na kwotę kilkunastu tysięcy złotych).
- Budowanie autorytetu: Rozmówca przedstawia się z imienia i nazwiska, podaje fałszywy „numer identyfikacyjny pracownika” i poleca ofierze zanotowanie tych danych, co ma uwiarygodnić jego intencje.
- Złagodzenie napięcia fałszywym rozwiązaniem: Przestępca deklaruje pomoc w zablokowaniu transakcji, pod warunkiem natychmiastowego wykonania jego instrukcji. Brak czasu na zastanowienie to kluczowa broń psychologiczna.
Czego nie dowiesz się ze zwykłych poradników? Technologiczne i prawne kulisy vishingu
Tradycyjne porady typu „nie podawaj hasła” są dziś niewystarczające, ponieważ cyberprzestępczość ewoluowała w stronę wysoce zorganizowanego procederu korporacyjnego. Zrozumienie rzadziej poruszanych aspektów technicznych i legislacyjnych pozwala lepiej ocenić realne ryzyko uwikłania się w tę niebezpieczną grę.
Ustawa u.z.n.k.e. jako odpowiedź na falę ataków CLI Spoofingu
Odpowiedzią na masowe podszywanie się pod banki jest Ustawa o zwalczaniu nadużyć w komunikacji elektronicznej (u.z.n.k.e.). Na jej mocy od 26 września 2024 roku operatorzy telekomunikacyjni w Polsce mają ustawowy obowiązek monitorowania ruchu i blokowania połączeń noszących znamiona CLI spoofingu. Jak wynika z wytycznych i prac wdrożeniowych telekomów, przepisy te mają drastycznie ograniczyć możliwość wykorzystywania zagranicznych bramek VoIP do fałszowania numerów [Źródło 2]. Mimo to, oszuści nieustannie szukają nowych luk w systemach, dlatego czujność po stronie użytkownika pozostaje niezbędna.
Weryfikacja In-App (Push-verification) – potężna broń klienta
Nowoczesnym i praktycznie niemożliwym do obejścia zabezpieczeniem jest Weryfikacja In-App (autoryzacja push). Jeśli masz wątpliwości, czy rozmawiasz z prawowitym konsultantem, zażądaj, aby wysłał on powiadomienie do Twojej oficjalnej aplikacji mobilnej banku. Prawdziwy pracownik wygeneruje komunikat, w którym zobaczysz jego imię, nazwisko i stanowisko. Przestępca próbujący ataku vishingowego rozłączy się lub zacznie wymyślać wymówki o „awarii systemu”.
Drastyczne statystyki z Polski: Jak często vishing kończy się utratą pieniędzy?
Skala zjawiska wyłudzeń z użyciem inżynierii społecznej rośnie w Polsce w tempie wykładniczym. Z badań rynkowych wynika, że brak nawyku weryfikacji tożsamości dzwoniącego to główna przyczyna sukcesu przestępców. Aż 69% Polaków ufa wyłącznie prezentacji numeru na ekranie telefonu [Źródło 3]. Oficjalne dane CERT Polska, działającego w ramach NASK, pokazują przerażający obraz sytuacji [Źródło 4].
| Kluczowy wskaźnik incydentów | Dane za rok 2024 | Dane za rok 2025 | Wzrost / Znaczenie |
|---|---|---|---|
| Całkowita liczba incydentów | 103,4 tys. | 260 783 | Wzrost o 152% r/r |
| Udział socjotechniki (vishing/phishing) | Brak precyzyjnych danych | 97 – 98% | Absolutna dominacja manipulacji |
| Doświadczenie próby oszustwa (wg SW Research) | – | 42% populacji | Powszechność ataków |
| Skuteczność wyłudzeń (utrata środków) | – | 7% z atakowanych | Krytyczny odsetek poszkodowanych |
Konsekwencje tegorocznych wyłudzeń są często wieloletnie. Jak wskazują analizy kampanii antyfraudowych, ofiary nie tylko tracą zgromadzone oszczędności, ale nierzadko zostają obciążone kredytami zaciągniętymi „na klik” [Źródło 5]. Zjawisko to potęguje fakt, że zmanipulowani użytkownicy sami przekazują kody autoryzacyjne.
Z mojej codziennej praktyki audytorskiej: Czerwone flagi, które muszą obudzić Twoją czujność
W mojej codziennej audytorskiej praktyce analizowania śladów po cyberatakach najczęściej spotykam się z ofiarami, które były święcie przekonane, że ratują swoje ciężko zarobione pieniądze. Największym błędem jest ślepa wiara w ton głosu rozmówcy połączona z nieznajomością bankowych procedur. Istnieją jednak nienegocjowalne granice. Jeśli zauważysz choć jedną z poniższych „czerwonych flag”, masz pewność, że to atak vishingowy.
„Prawdziwy pracownik banku NIGDY nie poprosi Cię o instalację zewnętrznego oprogramowania do zdalnej pomocy, nie zażąda pełnego numeru karty wraz z kodem CVV, ani nie nakaże Ci samodzielnie przelewać środków na tak zwane 'konta bezpieczne’. To zawsze jest oszustwo.”
Na co oszuści najczęściej namawiają swoje ofiary w fazie finalizacji ataku?
- Instalacja oprogramowania zdalnego: Złodzieje żądają instalacji legalnych programów typu AnyDesk, TeamViewer lub Splashtop pod pretekstem „skanera antywirusowego” lub „certyfikatu bezpieczeństwa”. Po instalacji zyskują pełny, zdalny dostęp do pulpitu Twojego komputera lub smartfona.
- Rachunek techniczny / konto pomostowe: To specjalistyczny żargon bankowy, nadużywany przez oszustów, by uwiarygodnić polecenie wykonania przelewu. Przekonują ofiarę, że wpłata na ów „rachunek techniczny” zabezpieczy zablokowane środki. W rzeczywistości to konto tzw. „słupa” (muła finansowego).
- Wypłata gotówki i transakcje BLIK: Nowym, wysoce skutecznym trendem jest nakłanianie ofiary do fizycznego pójścia do bankomatu, wypłaty całej gotówki z konta, a następnie zdeponowania jej we wpłatomacie przy użyciu kodów BLIK podawanych przez oszusta. Ze względu na anonimizację tych transakcji, odzyskanie gotówki jest w tym przypadku niemal niemożliwe.
Najlepszą obroną przed vishingiem jest zasada „Zero Trust” (Zasada braku zaufania). Jeśli odbierzesz niepokojący telefon z banku, bez słowa rozłącz się. Następnie odczekaj chwilę, upewnij się, że połączenie zostało przerwane, po czym samodzielnie wpisz numer oficjalnej infolinii ze strony internetowej Twojego banku lub z tyłu karty płatniczej. Skontaktuj się z instytucją z własnej inicjatywy i zapytaj, czy faktycznie doszło do jakiegoś incydentu bezpieczeństwa na Twoim rachunku.
Bibliografia i źródła
- [Źródło 1] Centrum Edukacji dla Uczestników Rynku Finansowego CEBRF (knf.gov.pl)
- [Źródło 2] Monitorowanie ruchu na mocy u.z.n.k.e. (uke.gov.pl)
- [Źródło 3] Raport: Cyberbezpieczny Portfel (zbp.pl)
- [Źródło 4] Raporty i Baza Wiedzy (cert.pl)
- [Źródło 5] Raporty Antyfraudowe i wyłudzenia kredytów (bik.pl)
FAQ – najczęściej zadawane pytania
Czym jest vishing i dlaczego jest tak niebezpieczny?
Vishing to głosowa forma phishingu, w której przestępcy podszywają się pod pracowników banku. Jest groźny, ponieważ łączy zaawansowaną socjotechnikę z techniką CLI Spoofing, co pozwala oszustom wyświetlić na telefonie ofiary oficjalny numer infolinii banku.
Dlaczego na ekranie telefonu pojawia się nazwa banku, mimo że dzwoni oszust?
Dzieje się tak dzięki technice CLI Spoofing (Caller Line Identification Spoofing). Oszuści wykorzystują bramki VoIP, aby ręcznie nadpisać dane dzwoniącego, co sprawia, że telefon ofiary identyfikuje połączenie jako autentyczny kontakt z banku.
Jakie są główne 'czerwone flagi’ podczas rozmowy z rzekomym konsultantem?
Prawdziwy pracownik banku nigdy nie poprosi o: instalację oprogramowania do zdalnej pomocy (np. AnyDesk), podanie pełnego numeru karty i kodu CVV, ani o przelanie pieniędzy na tzw. 'konto bezpieczne’ lub techniczne.
W jaki sposób można bezpiecznie zweryfikować tożsamość dzwoniącego pracownika?
Najlepszą metodą jest weryfikacja In-App (autoryzacja push). Można zażądać od konsultanta wysłania powiadomienia do oficjalnej aplikacji mobilnej banku, w którym pojawią się jego dane (imię, nazwisko i stanowisko) do potwierdzenia.
Co należy zrobić w przypadku odebrania podejrzanego telefonu z banku?
Należy natychmiast rozłączyć się bez podawania żadnych informacji. Następnie należy odczekać chwilę i samodzielnie zadzwonić na oficjalny numer infolinii banku, wpisując go ręcznie, aby zweryfikować, czy rzekomy incydent faktycznie miał miejsce.
Jakie nowe metody stosują oszuści w celu kradzieży gotówki?
Oprócz przelewów, nowym trendem jest nakłanianie ofiar do fizycznej wypłaty gotówki z bankomatu, a następnie zdeponowania jej we wpłatomacie przy użyciu kodów BLIK podawanych przez oszustów, co niemal uniemożliwia odzyskanie środków.